
Analisis24 | Jakarta – Dunia industri kripto diguncang insiden keamanan berskala besar setelah Binance mengungkap dugaan peretasan senilai US$6,3 miliar atau sekitar Rp100 triliun. Serangan tersebut ternyata tidak dilakukan secara instan, melainkan melalui operasi siber yang dibangun selama berbulan-bulan dengan memanfaatkan wawancara kerja palsu untuk menyusup ke sistem internal perusahaan.
Dalam konferensi pers pada Selasa, pihak Binance mengungkap bahwa serangan tersebut diduga melibatkan kelompok peretas yang memiliki keterkaitan dengan Korea Utara. FBI disebut telah menghubungkan aktivitas serangan tersebut dengan negara tersebut.
CEO Binance, Richard Teng, menyebut insiden ini sebagai kampanye peretasan yang telah dipersiapkan secara sistematis selama berbulan-bulan.
Sementara itu, Kepala Keamanan Binance, Jimmy Su, menjelaskan bahwa para penyerang menggunakan rekayasa sosial (social engineering) dengan menyamar sebagai perekrut tenaga kerja profesional untuk mendapatkan akses ke komputer karyawan.
Wawancara Kerja Palsu Jadi Pintu Masuk Peretas
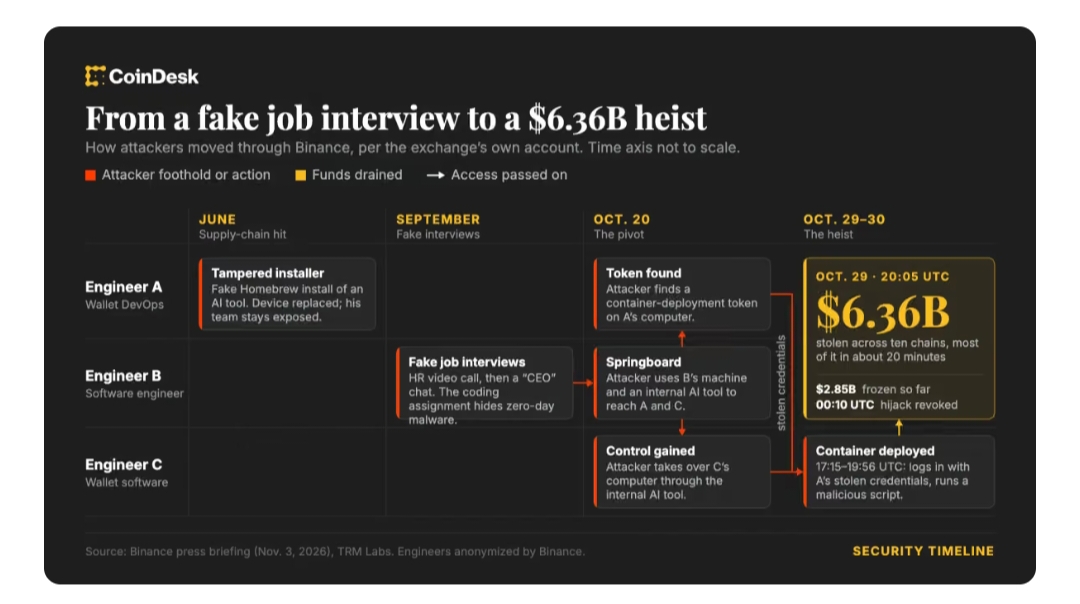
Menurut Jimmy Su, salah satu insinyur perangkat lunak Binance menjadi target pada September melalui platform pencarian kerja yang sah.
Pelaku menyamar sebagai direktur proyek dan kemudian mengatur proses wawancara melalui video. Untuk membangun kepercayaan, pelaku juga menggunakan identitas perwakilan sumber daya manusia (SDM) palsu serta membagikan akun media sosial yang berisi foto-foto pribadi.
Dalam tahap berikutnya, korban diwawancarai oleh seseorang yang mengaku sebagai CEO. Setelah proses wawancara, sang insinyur diminta mengunduh tugas pemrograman ke komputer kerjanya.
Namun, tugas tersebut ternyata mengandung malware zero-day yang mampu melewati sistem keamanan endpoint.
Binance juga mengungkap bahwa pada Juni, insinyur lainnya pernah memasang paket Homebrew yang telah dimodifikasi ketika mencari perangkat berbasis kecerdasan buatan (AI).
Meskipun Binance mendeteksi ancaman tersebut dan mengganti perangkat yang terinfeksi, perusahaan menyatakan bahwa insinyur beserta rekan-rekannya di tim pengelola dompet digital masih berpotensi menghadapi risiko keamanan.
Peretas Menyusup ke Sistem Internal Binance
Serangan semakin berkembang pada 20 Oktober. Para pelaku memanfaatkan komputer yang telah diretas melalui skema wawancara palsu serta akses terhadap perangkat AI internal untuk menjangkau komputer milik dua insinyur tim dompet Binance.
Selanjutnya, pada 29 Oktober, penyerang menggunakan kredensial yang berhasil dicuri untuk menyebarkan kontainer dan menjalankan skrip berbahaya.
Menurut penjelasan Jimmy Su, dana mulai berpindah keluar dari sistem pada pukul 20.05 UTC.
Serangan tersebut memperlihatkan bagaimana kombinasi pencurian identitas, malware, dan penyalahgunaan akses internal dapat menjadi ancaman serius bagi keamanan perusahaan aset kripto berskala global.
Eksploitasi EIP-7702 Ethereum untuk Mengakses Hot Wallet
Salah satu aspek paling krusial dalam serangan ini adalah pemanfaatan mekanisme EIP-7702 pada jaringan Ethereum.
Fitur tersebut dimanfaatkan penyerang untuk memperoleh hak eksekusi atas dompet panas (hot wallet) Binance.
Dompet panas merupakan sistem penyimpanan aset kripto yang terhubung dengan jaringan internet sehingga memungkinkan transaksi dilakukan secara cepat. Namun, konektivitas tersebut juga menjadikannya salah satu target penting dalam serangan siber.
Binance menjelaskan bahwa infrastruktur dompet panasnya menggunakan teknologi komputasi multipihak atau Multi-Party Computation (MPC).
Meskipun sistem tersebut dirancang untuk meningkatkan keamanan pengelolaan kunci, para penyerang diduga berhasil mengeksploitasi mekanisme otorisasi transaksi.
Binance baru dapat melakukan pengamanan pada pukul 00.10 UTC tanggal 30 Oktober.
Binance Klaim Dana Pengguna Tidak Terdampak
Di tengah besarnya nilai serangan, Richard Teng menyampaikan bahwa Binance telah berhasil membekukan sekitar US$2,85 miliar dari dana yang berkaitan dengan insiden tersebut.
Perusahaan juga mengklaim sekitar 98 persen token yang terdampak telah diganti menggunakan dana perusahaan.
Teng menegaskan bahwa pengguna tidak akan mengalami kerugian akibat insiden tersebut.
Sebagai langkah lanjutan, Binance berencana melibatkan pakar keamanan independen untuk melakukan pemeriksaan menyeluruh terhadap insiden peretasan tersebut.
Binance juga menyatakan telah memblokir 57 upaya serangan yang diduga berkaitan dengan kelompok peretas Korea Utara sepanjang tahun ini.
Ancaman Siber terhadap Industri Kripto Semakin Kompleks
Kasus ini kembali memperlihatkan bahwa ancaman keamanan industri kripto tidak hanya berasal dari kelemahan teknologi blockchain, tetapi juga dari manipulasi manusia yang memiliki akses terhadap sistem internal perusahaan.
Modus wawancara kerja palsu menjadi bukti bahwa pelaku dapat memanfaatkan kepercayaan karyawan sebagai pintu masuk untuk melancarkan serangan yang lebih besar.
Dengan dugaan nilai kerugian mencapai US$6,3 miliar, insiden Binance menjadi perhatian serius bagi industri aset digital global, terutama terkait perlindungan dompet panas, keamanan kredensial karyawan, serta pengawasan terhadap perangkat lunak pihak ketiga.
Peristiwa ini sekaligus menjadi peringatan bahwa sistem keamanan secanggih apa pun tetap memiliki risiko apabila akses internal dan sumber daya manusia berhasil dimanfaatkan oleh pelaku kejahatan siber.